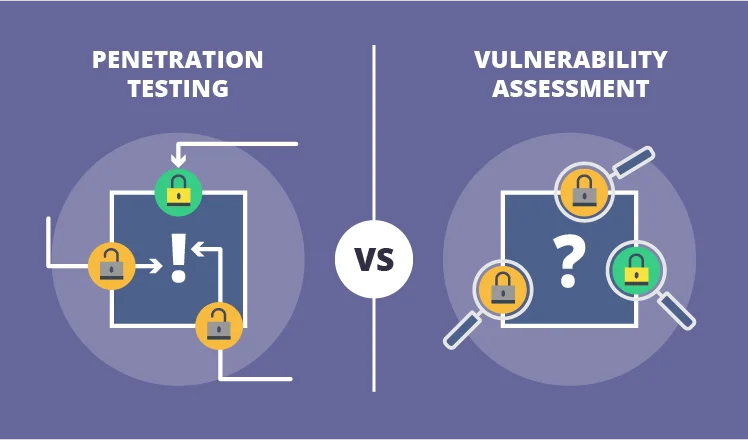
Dijitalleşmenin hız kazanmasıyla birlikte, kurumların siber güvenlik mimarilerini koruma ihtiyacı artık bir seçenek değil, zorunluluk haline geldi. Ancak güvenlik sektöründe sıkça birbirine karıştırılan iki önemli kavram var: Zafiyet Taraması (Vulnerability Scanning) ve Sızma Testi (Penetration Testing).
Peki, şirketinizin verilerini korumak için hangisine ihtiyacınız var? Gelin bu iki kavramın farklarına gerçek dünya senaryolarıyla bakalım.
1. Zafiyet Taraması (Vulnerability Scanning): Kapıların Kilitli Olup Olmadığını Kontrol Etmek
Zafiyet taraması, otomatik araçlar (yazılımlar) kullanılarak sistemlerinizdeki bilinen güvenlik açıklarının hızlıca tespit edilmesidir.
- Nasıl Çalışır? Sisteminize binlerce bilinen açık imzası gönderilir ve sistemin bunlara nasıl tepki verdiği ölçülür.
- Avantajı: Hızlıdır, düzenli olarak yapılabilir ve yüzlerce sunucuyu kısa sürede analiz edebilir.
- Eksisi: Sadece “bilinen” (daha önce keşfedilmiş) açıkları bulur. İş mantığı hatalarını (Business Logic Flaws) veya karmaşık saldırı senaryolarını tespit edemez.
2. Sızma Testi (Penetration Testing): Gerçek Bir Saldırgan Gibi Düşünmek
Sızma testi ise, otomatik araçların bulgularını bir başlangıç noktası olarak alan, ancak asıl gücünü insan zekasından ve tecrübesinden (Know-How) alan manuel bir güvenlik denetimidir. Sızma testi uzmanı, tıpkı kötü niyetli bir hacker gibi düşünerek sistemdeki boşlukları zincirleme olarak kullanır.
- Nasıl Çalışır? Uzmanlar, otomatik araçların göremediği mantıksal hataları arar. Örneğin; standart bir tarayıcı bir e-ticaret sitesindeki sepet tutarının eksiye (-) düşürülüp düşürülemeyeceğini anlayamaz. Bunu ancak manuel test yapan bir siber güvenlik uzmanı bulabilir.
- Avantajı: Kurumun gerçek bir siber saldırı karşısında ne kadar dayanıklı olduğunu net bir şekilde gösterir.
Neden Newex?
Teknoloji son 20 yılda akıl almaz bir hızla ilerlerken, güvenlik yatırımları genellikle bu hızın gerisinde kalmaktadır. Siber saldırganlar ise tam olarak bu “makası” kullanır.
Newex olarak, sadece otomatik araçlarla tarama yapıp standart bir rapor veren firmalardan farklı olarak TSE onaylı uzman kadromuzla, sistemlerinizi gerçek bir saldırgan gibi düşünüp analiz ediyoruz. Yanlış yapılandırılmış bir güvenlik duvarından, güncellenmemiş bir sunucuya kadar en ufak detayı, kurumunuzun itibarını korumak için titizlikle inceliyoruz.
Unutmayın; güvenlik tek seferlik alınacak bir ürün değil, sürekli yaşayan bir süreçtir, Newex olarak, bu zorlu süreçte her adımda yanınızdayız.